Domain url-encoder.de kaufen?
Wir ziehen mit dem Projekt
url-encoder.de um.
Sind Sie am Kauf der Domain
url-encoder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain url-encoder.de kaufen?
Ist The Balm Tierversuchsfrei?
Ja, The Balm ist tierversuchsfrei. Das Unternehmen hat bestätigt, dass sie keine Tierversuche durchführen oder in Auftrag geben, weder für ihre Inhaltsstoffe noch für ihre fertigen Produkte. The Balm ist zertifiziert durch Organisationen wie PETA und Leaping Bunny, die Tierversuche ablehnen und Unternehmen auszeichnen, die sich für tierversuchsfreie Praktiken engagieren. Kunden können also beruhigt sein, dass sie Produkte von The Balm ohne schlechtes Gewissen verwenden können. Es ist wichtig, sich für tierversuchsfreie Marken zu entscheiden, um das Leiden von Tieren zu verhindern und ein Zeichen gegen diese grausame Praxis zu setzen. **
Wo kann man Tiger Balm kaufen?
Tiger Balm ist in vielen Apotheken, Drogerien und Supermärkten erhältlich. Es kann auch online über verschiedene Plattformen wie Amazon oder direkt über die offizielle Tiger Balm-Website gekauft werden. **

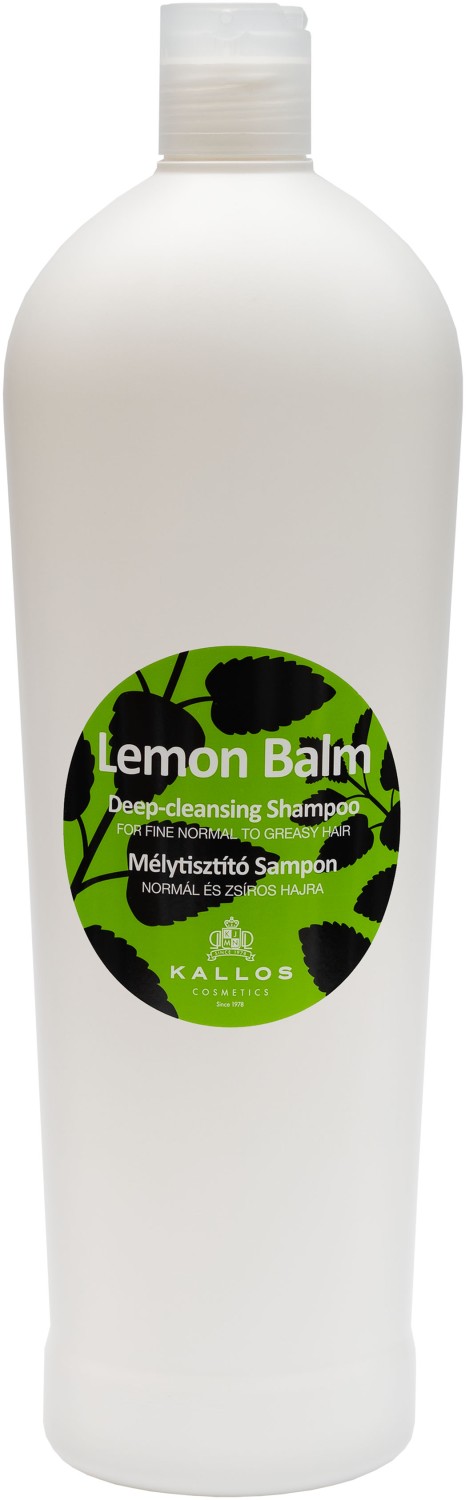
Ähnliche Suchbegriffe für Lemon balm
Top-Angebote
Produkte zum Begriff Lemon balm:
-
The Gourmand: The Gourmand's LemonThe Gourmand's Lemon , A Collection of Stories and Recipes , > , Erscheinungsjahr: 202503, Produktform: Leinen, Autoren: The Gourmand, Redaktion: Pellerin, Ananda, Seitenzahl/Blattzahl: 255, Abbildungen: 143 Abbildungen, Themenüberschrift: COOKING / Specific Ingredients / Fruit, Keyword: Rezepte; Kochbuch; Recipes; Cookbook; Zitrone, Fachschema: Kochen / Gemüse, Obst, Fachkategorie: Kochen / Essen nach Zutaten: Obst und Gemüse, Warengruppe: HC/Essen und Trinken/Allgemeines/Lexika, Fachkategorie: Spezielle Techniken in der Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Taschen GmbH, Verlag: Taschen GmbH, Verlag: TASCHEN GmbH, Länge: 284, Breite: 207, Höhe: 27, Gewicht: 1322, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Was ist der Timberland Balm Proofer?
Der Timberland Balm Proofer ist ein Imprägnierspray, das speziell für die Pflege und den Schutz von Timberland-Schuhen entwickelt wurde. Es bildet eine wasserabweisende Schutzschicht auf dem Material und hilft, Schmutz und Flecken abzuweisen. Der Balm Proofer kann auf verschiedenen Materialien wie Leder, Wildleder und Textilien verwendet werden. **
-
Wofür ist der Pearl Essential Balm?
Der Pearl Essential Balm ist ein Produkt, das zur Hautpflege verwendet wird. Es enthält Perlenextrakte und andere Inhaltsstoffe, die dazu beitragen können, die Haut zu beruhigen, zu hydratisieren und zu regenerieren. Es kann auf trockene oder gereizte Hautstellen aufgetragen werden, um sie zu pflegen und zu schützen. **
-
Was ist ein After Shave Balm?
Ein After Shave Balm ist eine spezielle Pflegecreme, die nach der Rasur auf die Haut aufgetragen wird. Sie hilft dabei, die Haut zu beruhigen, zu pflegen und zu regenerieren. Im Gegensatz zu einem herkömmlichen After Shave, das oft alkoholhaltig ist und die Haut reizen kann, enthält ein After Shave Balm beruhigende und feuchtigkeitsspendende Inhaltsstoffe. Dadurch wird die Haut nach der Rasur geschützt und mit wichtigen Nährstoffen versorgt. Ein After Shave Balm kann dabei helfen, Hautirritationen wie Rötungen, Trockenheit oder Rasurbrand zu reduzieren und ein angenehmes Hautgefühl zu hinterlassen. **
-
Wie wirkt Lemon Haze?
Lemon Haze ist eine Cannabis-Sorte, die für ihre erhebenden und euphorischen Wirkungen bekannt ist. Sie enthält hohe Konzentrationen von Limonen, einem Terpen, das für sein zitroniges Aroma und seine stimmungsaufhellenden Eigenschaften bekannt ist. Beim Konsum von Lemon Haze kann man sich entspannt und glücklich fühlen, mit einem klaren und fokussierten Geist. Viele Nutzer berichten von einem Energieschub und einer gesteigerten Kreativität nach dem Konsum von Lemon Haze. Insgesamt wird Lemon Haze oft als eine Sorte beschrieben, die eine positive und erhebende Wirkung auf die Stimmung hat. **


Wie schmeckt Lemon Haze?
Lemon Haze ist eine Cannabis-Sorte, die für ihr zitroniges Aroma und ihren frischen Geschmack bekannt ist. Beim Inhalieren kann man einen starken Zitrusgeschmack wahrnehmen, der an Zitronen erinnert. Der Geschmack ist oft fruchtig und erfrischend, mit einem Hauch von Süße. Einige beschreiben den Geschmack auch als leicht säuerlich und würzig. Insgesamt ist Lemon Haze für viele Cannabis-Liebhaber eine angenehme und geschmackvolle Sorte. **
Wie riecht Lemon Haze?
Wie riecht Lemon Haze? Lemon Haze hat einen starken und fruchtigen Zitrusduft, der an frische Zitronen erinnert. Man kann auch subtile Noten von Gewürzen und Kräutern wahrnehmen, die dem Aroma eine gewisse Komplexität verleihen. Insgesamt ist der Geruch von Lemon Haze erfrischend und belebend, was ihn zu einer beliebten Wahl für Cannabisliebhaber macht, die fruchtige und zitronige Aromen bevorzugen. Der Duft kann je nach Anbau- und Trocknungsbedingungen variieren, aber im Allgemeinen ist Lemon Haze für sein intensives Zitrusaroma bekannt. **
Top-Angebote
Produkte zum Begriff Lemon balm:
-
Nuxe Sweet Lemon Lip BalmNuxe Lemon Meringue Lip Stick 4g. Treat your lips to the delicious Nuxe Lemon Meringue Lip Stick, which combines effective moisture care with the fresh and delicious scent of lemon meringue. This nourishing lip balm protects your lips all day long and leaves them soft and smooth. Intense moisture care: Enriched with natural ingredients such as sunflower oil and shea butter, which nourish and protect lips from dryness. Fresh lemon meringue scent: Leaves lips with a delicate and refreshing scent reminiscent of the delicious taste of lemon meringue. Natural ingredients: Vegan and formulated with natural and organic ingredients for gentle care of your lips. Light and non-sticky: Leaves lips soft without being greasy. Apply the lip balm regularly to maintain soft and moisturized lips all day long. Also use as an intense nighttime treatment for extra nourishment and protection. Experience the ultimate lip care with Nuxe Lemon Meringue Lip Stick - an essential part of your daily beauty routine.7,35 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
The Gourmand: The Gourmand's LemonThe Gourmand's Lemon , A Collection of Stories and Recipes , > , Erscheinungsjahr: 202503, Produktform: Leinen, Autoren: The Gourmand, Redaktion: Pellerin, Ananda, Seitenzahl/Blattzahl: 255, Abbildungen: 143 Abbildungen, Themenüberschrift: COOKING / Specific Ingredients / Fruit, Keyword: Rezepte; Kochbuch; Recipes; Cookbook; Zitrone, Fachschema: Kochen / Gemüse, Obst, Fachkategorie: Kochen / Essen nach Zutaten: Obst und Gemüse, Warengruppe: HC/Essen und Trinken/Allgemeines/Lexika, Fachkategorie: Spezielle Techniken in der Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Taschen GmbH, Verlag: Taschen GmbH, Verlag: TASCHEN GmbH, Länge: 284, Breite: 207, Höhe: 27, Gewicht: 1322, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,40,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist The Balm Tierversuchsfrei?
Ja, The Balm ist tierversuchsfrei. Das Unternehmen hat bestätigt, dass sie keine Tierversuche durchführen oder in Auftrag geben, weder für ihre Inhaltsstoffe noch für ihre fertigen Produkte. The Balm ist zertifiziert durch Organisationen wie PETA und Leaping Bunny, die Tierversuche ablehnen und Unternehmen auszeichnen, die sich für tierversuchsfreie Praktiken engagieren. Kunden können also beruhigt sein, dass sie Produkte von The Balm ohne schlechtes Gewissen verwenden können. Es ist wichtig, sich für tierversuchsfreie Marken zu entscheiden, um das Leiden von Tieren zu verhindern und ein Zeichen gegen diese grausame Praxis zu setzen. **
-
Wo kann man Tiger Balm kaufen?
Tiger Balm ist in vielen Apotheken, Drogerien und Supermärkten erhältlich. Es kann auch online über verschiedene Plattformen wie Amazon oder direkt über die offizielle Tiger Balm-Website gekauft werden. **
-
Was ist der Timberland Balm Proofer?
Der Timberland Balm Proofer ist ein Imprägnierspray, das speziell für die Pflege und den Schutz von Timberland-Schuhen entwickelt wurde. Es bildet eine wasserabweisende Schutzschicht auf dem Material und hilft, Schmutz und Flecken abzuweisen. Der Balm Proofer kann auf verschiedenen Materialien wie Leder, Wildleder und Textilien verwendet werden. **
-
Wofür ist der Pearl Essential Balm?
Der Pearl Essential Balm ist ein Produkt, das zur Hautpflege verwendet wird. Es enthält Perlenextrakte und andere Inhaltsstoffe, die dazu beitragen können, die Haut zu beruhigen, zu hydratisieren und zu regenerieren. Es kann auf trockene oder gereizte Hautstellen aufgetragen werden, um sie zu pflegen und zu schützen. **
Ähnliche Suchbegriffe für Lemon balm
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein After Shave Balm?
Ein After Shave Balm ist eine spezielle Pflegecreme, die nach der Rasur auf die Haut aufgetragen wird. Sie hilft dabei, die Haut zu beruhigen, zu pflegen und zu regenerieren. Im Gegensatz zu einem herkömmlichen After Shave, das oft alkoholhaltig ist und die Haut reizen kann, enthält ein After Shave Balm beruhigende und feuchtigkeitsspendende Inhaltsstoffe. Dadurch wird die Haut nach der Rasur geschützt und mit wichtigen Nährstoffen versorgt. Ein After Shave Balm kann dabei helfen, Hautirritationen wie Rötungen, Trockenheit oder Rasurbrand zu reduzieren und ein angenehmes Hautgefühl zu hinterlassen. **
-
Wie wirkt Lemon Haze?
Lemon Haze ist eine Cannabis-Sorte, die für ihre erhebenden und euphorischen Wirkungen bekannt ist. Sie enthält hohe Konzentrationen von Limonen, einem Terpen, das für sein zitroniges Aroma und seine stimmungsaufhellenden Eigenschaften bekannt ist. Beim Konsum von Lemon Haze kann man sich entspannt und glücklich fühlen, mit einem klaren und fokussierten Geist. Viele Nutzer berichten von einem Energieschub und einer gesteigerten Kreativität nach dem Konsum von Lemon Haze. Insgesamt wird Lemon Haze oft als eine Sorte beschrieben, die eine positive und erhebende Wirkung auf die Stimmung hat. **
-
Wie schmeckt Lemon Haze?
Lemon Haze ist eine Cannabis-Sorte, die für ihr zitroniges Aroma und ihren frischen Geschmack bekannt ist. Beim Inhalieren kann man einen starken Zitrusgeschmack wahrnehmen, der an Zitronen erinnert. Der Geschmack ist oft fruchtig und erfrischend, mit einem Hauch von Süße. Einige beschreiben den Geschmack auch als leicht säuerlich und würzig. Insgesamt ist Lemon Haze für viele Cannabis-Liebhaber eine angenehme und geschmackvolle Sorte. **
-
Wie riecht Lemon Haze?
Wie riecht Lemon Haze? Lemon Haze hat einen starken und fruchtigen Zitrusduft, der an frische Zitronen erinnert. Man kann auch subtile Noten von Gewürzen und Kräutern wahrnehmen, die dem Aroma eine gewisse Komplexität verleihen. Insgesamt ist der Geruch von Lemon Haze erfrischend und belebend, was ihn zu einer beliebten Wahl für Cannabisliebhaber macht, die fruchtige und zitronige Aromen bevorzugen. Der Duft kann je nach Anbau- und Trocknungsbedingungen variieren, aber im Allgemeinen ist Lemon Haze für sein intensives Zitrusaroma bekannt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.